
En mai 2023, Samsung interdit ChatGPT et les autres IA génératives à une partie de ses équipes. La raison : des ingénieurs avaient collé du code source confidentiel dans l’outil, comme l’a rapporté Fortune en 2023. Trois ans plus tard, beaucoup de directions françaises gardent le même réflexe. On bloque l’accès, on envoie une note, on considère le sujet clos.
Le shadow AI (ou shadow IA, « IA fantôme ») désigne l’usage par les collaborateurs d’outils d’intelligence artificielle générative sans validation de la DSI ni de la direction. Il ne disparaît pas avec l’interdiction : il migre vers le smartphone personnel ou l’abonnement payé de sa poche. Voici pourquoi l’interdiction rate presque toujours sa cible, et comment reprendre le contrôle de ces usages sans casser l’élan des équipes.
IA GÉNÉRATIVE EN ENTREPRISE
Shadow AI : interdire ne suffit pas
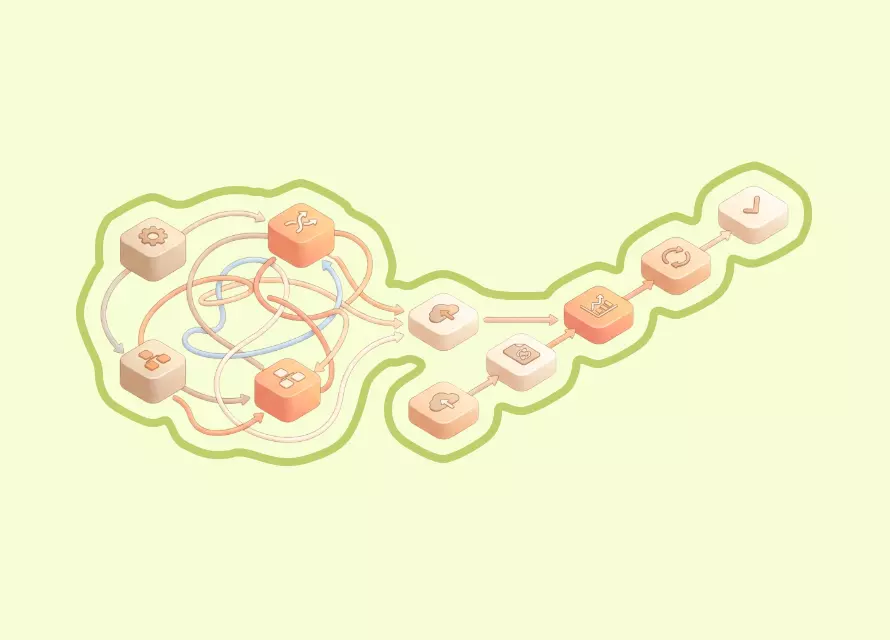
L'usage de l'IA a pris de l'avance sur les règles de l'entreprise
Interdire ne supprime pas l'usage : il le déplace vers le smartphone. Une alternative sûre et des règles simples le ramènent dans le cadre.
+670 000 $
de surcoût moyen par fuite de données quand le shadow AI est répandu
IBM, 2025
12 %
des entreprises voient le shadow AI persister malgré une interdiction claire
Forvis Mazars et ESSCA, 2026
28 %
seulement des répondants estiment que leur entreprise connaît bien l'AI Act
Forvis Mazars et ESSCA, 2026
- Mesurer les usages
- Offrir une alternative sûre
- Rédiger une charte d'une page
- Former et nommer des référents
Le shadow AI est déjà la norme dans les entreprises
Les chiffres ne laissent plus guère de place au doute. Publié le 1er octobre 2026, le baromètre IA de Forvis Mazars et de l’ESSCA indique que deux tiers des 826 professionnels interrogés observent du shadow AI dans leur organisation. Moins d’une entreprise sur deux (44 %) a pourtant formalisé des lignes directrices éthiques.
Côté salariés, même constat. Selon l’enquête Ipsos pour Greenworking de juin 2025, seuls 32 % des salariés utilisent systématiquement les outils d’IA générative homologués par leur entreprise. Ils ne sont que 55 % à prévenir leur manager quand ils s’en servent. Le phénomène dépasse largement la France : dès 2024, le Work Trend Index de Microsoft et LinkedIn relevait que 78 % des utilisateurs d’IA apportaient leurs propres outils au travail.
Le phénomène prolonge le shadow IT, ces logiciels installés hors du radar de la DSI, avec une différence de taille. Un outil d’IA ne se contente pas de stocker des fichiers : il traite leur contenu et peut, selon ses conditions d’utilisation, s’en servir pour entraîner ses modèles. Les employés y gagnent en productivité tout de suite. Les risques, eux, arrivent plus tard.
Inutile donc de se demander si vos équipes utilisent ChatGPT, Gemini ou Claude hors cadre. Elles le font. Reste à savoir ce qu’elles y copient.
Pourquoi interdire ChatGPT entretient l'IA fantôme
Le même baromètre Forvis Mazars apporte un chiffre que beaucoup de DSI connaissent d’expérience : dans 12 % des entreprises, le shadow AI persiste malgré une interdiction claire.
Le mécanisme est simple. Un chargé de clientèle doit rendre la synthèse d’un appel d’offres de quarante pages avant midi, et ChatGPT lui ferait gagner une heure. Le proxy bloque le site ? Il ouvre l’application sur son téléphone et y recopie les passages utiles. Le risque n’a pas baissé. Il est devenu invisible. Voilà la vraie perte de contrôle : la DSI n’a même plus de visibilité sur les flux.
Samsung l’avait compris dès 2023 : son mémo interne annonçait déjà des outils maison pour traduire et résumer des documents. L’interdiction servait de mesure d’attente, rien de plus. Le vrai remède tenait dans l’alternative proposée aux salariés, et c’est précisément l’étape que la plupart des entreprises oublient.
Ce que le shadow AI coûte en sécurité et en conformité
Pour la première fois en 2025, IBM a mesuré l’effet de l’IA non autorisée dans son étude annuelle sur les fuites de données. D’après le Cost of a Data Breach Report 2025, une organisation sur cinq a subi une violation de données liée au shadow AI. Celles où ces usages étaient très répandus ont payé en moyenne 670 000 dollars de plus par incident. Et seules 37 % disposaient de règles pour encadrer l’IA ou détecter les usages fantômes.
Au-delà de la facture, trois expositions reviennent souvent. Des données personnelles de clients ou de salariés collées dans un service hébergé hors de l’Union européenne, avec les questions RGPD qui en découlent. Des documents couverts par la confidentialité ou la propriété intellectuelle : code source, contrats, plans produits. Et des contenus générés, parfois faux, qui partent chez un client sans relecture sérieuse puisque personne ne sait qu’une IA est passée par là.
La pression réglementaire monte aussi. Le règlement européen sur l’IA (AI Act) entre progressivement en application, mais seuls 28 % des répondants du baromètre Forvis Mazars estiment que leur entreprise le connaît bien.
L’ANSSI se montre très claire sur ce point. Dans ses recommandations de sécurité pour les systèmes d’IA générative publiées en 2024, l’agence conseille de proscrire les outils d’IA générative accessibles sur Internet pour tout usage professionnel impliquant des données sensibles. Encore faut-il donner aux équipes un autre outil pour traiter ces données-là.
Encadrer le shadow AI : une gouvernance en quatre étapes
Entre l’interdiction et le laisser-faire, une voie plus solide existe. Elle tient en quatre temps.
Mesurer les usages avant d'écrire la moindre règle
Un questionnaire anonyme d’une dizaine de questions suffit souvent à cartographier les outils utilisés et, surtout, les tâches concernées : synthèse, traduction, rédaction de mails, analyse de tableaux. Croisé avec les journaux du proxy, il donne une photographie honnête de la situation.
Offrir une alternative au moins aussi pratique
Si l’outil validé se révèle plus lent ou plus bridé que la version gratuite, l’IA fantôme repart dès le lendemain. Une licence entreprise Copilot ou ChatGPT peut suffire pour des contenus peu sensibles. Une IA privée hébergée dans un environnement maîtrisé devient nécessaire dès que des données clients, RH ou financières entrent dans la boucle.
Rédiger une charte IA lisible en cinq minutes
Une charte de vingt pages ne sera jamais lue. Une page suffit, construite autour d’une seule question : quelles données ai-je le droit de soumettre, et à quel outil ? Un code couleur aide énormément. Vert pour les contenus publics, orange pour l’interne avec l’outil validé uniquement, rouge pour tout ce qui touche aux clients, aux salariés ou à la stratégie.
Former par métier et nommer des référents
Selon Forvis Mazars, 57 % des entreprises forment déjà leurs collaborateurs à l’IA. Reste la manière. Une formation générique au prompt change peu les habitudes, alors qu’un atelier où l’équipe juridique travaille ses propres contrats avec l’outil validé les transforme durablement. Un référent par service, identifié et disponible, complète le dispositif : on se tourne vers lui avant de coller un document douteux. Ce travail rejoint la question de la gouvernance de l’IA au niveau du CODIR, sans laquelle aucune charte ne tient longtemps.
Questions fréquentes sur le shadow AI
Quelle différence entre shadow AI et shadow IT ?
Le shadow IT désigne tout logiciel ou service cloud utilisé sans l’accord de la DSI. Le shadow AI en est une forme récente, plus risquée : les outils d’IA générative analysent et transforment les données qu’on leur confie, au lieu de simplement les stocker.
Le shadow AI est-il interdit par la loi ?
Aucun texte n’interdit en soi à un salarié d’utiliser ChatGPT. Le risque juridique vient des données : transmettre des données personnelles à un service non encadré peut contrevenir au RGPD, et divulguer des informations confidentielles peut enfreindre une clause de confidentialité. L’AI Act impose en outre aux entreprises de former les équipes qui utilisent l’IA.
Comment détecter le shadow AI dans son entreprise ?
Trois sources se complètent : les journaux du proxy et du pare-feu, qui révèlent les domaines d’IA consultés, les outils de type CASB, qui inventorient les applications cloud, et un questionnaire anonyme pour comprendre les usages réels.
Le shadow AI dit surtout une chose : vos salariés ont trouvé dans l’IA un vrai gain de temps, avant même que l’entreprise ne s’organise. Mieux vaut mesurer les usages, proposer un outil sûr et aussi pratique que la version grand public, puis fixer des règles simples que chacun peut appliquer seul. Pour savoir où en est votre organisation, un audit IA générative permet de cartographier les usages réels et de prioriser les premières mesures en quelques semaines.
Sources
- Fortune (2023), Samsung et l’interdiction de ChatGPT
- Forvis Mazars et ESSCA, Baromètre IA : Entreprise et Durabilité (2026)
- Ipsos pour Greenworking, IA générative au bureau (2025)
- Microsoft et LinkedIn, Work Trend Index (2024)
- IBM, Cost of a Data Breach Report (2025)
- ANSSI, Recommandations de sécurité pour un système d’IA générative (2024)